
Jaime Ramírez
Experto en Seguridad Ofensiva
Actions
Jaime Ramírez es Offensive Security Expert, vulnerability researcher y fundador de Mobile Security Village Ecuador, comunidad enfocada en promover el conocimiento y la práctica de la seguridad ofensiva aplicada a dispositivos y aplicaciones móviles. Cuenta con 9 CVEs publicados y experiencia especializada en seguridad móvil y pentesting de aplicaciones Android e iOS.
Ha liderado ejercicios de Red Team y pruebas de penetración en más de 8 instituciones financieras de Latinoamérica, incluyendo Ecuador, Colombia, Perú y Guatemala, evaluando aplicaciones móviles, APIs y ecosistemas cloud. Su trabajo se enfoca especialmente en la identificación y explotación de vulnerabilidades en aplicaciones móviles, evasión de controles de integridad y mecanismos de protección, así como en la evaluación de autenticación biométrica y procesos KYC en entornos financieros de alta criticidad.
Actualmente se desempeña como Offensive Security Expert en Ecuador, combinando investigación ofensiva, Red Team, Purple Team y vulnerability research.
Ha participado como speaker en HTB Meetups, AWS Security Days y comunidades regionales de ciberseguridad, compartiendo conocimiento sobre seguridad ofensiva y mobile security. Cuenta además con reconocimiento en el Hall of Fame de Universiteit Utrecht, Países Bajos.
Links
Area of Expertise
Topics
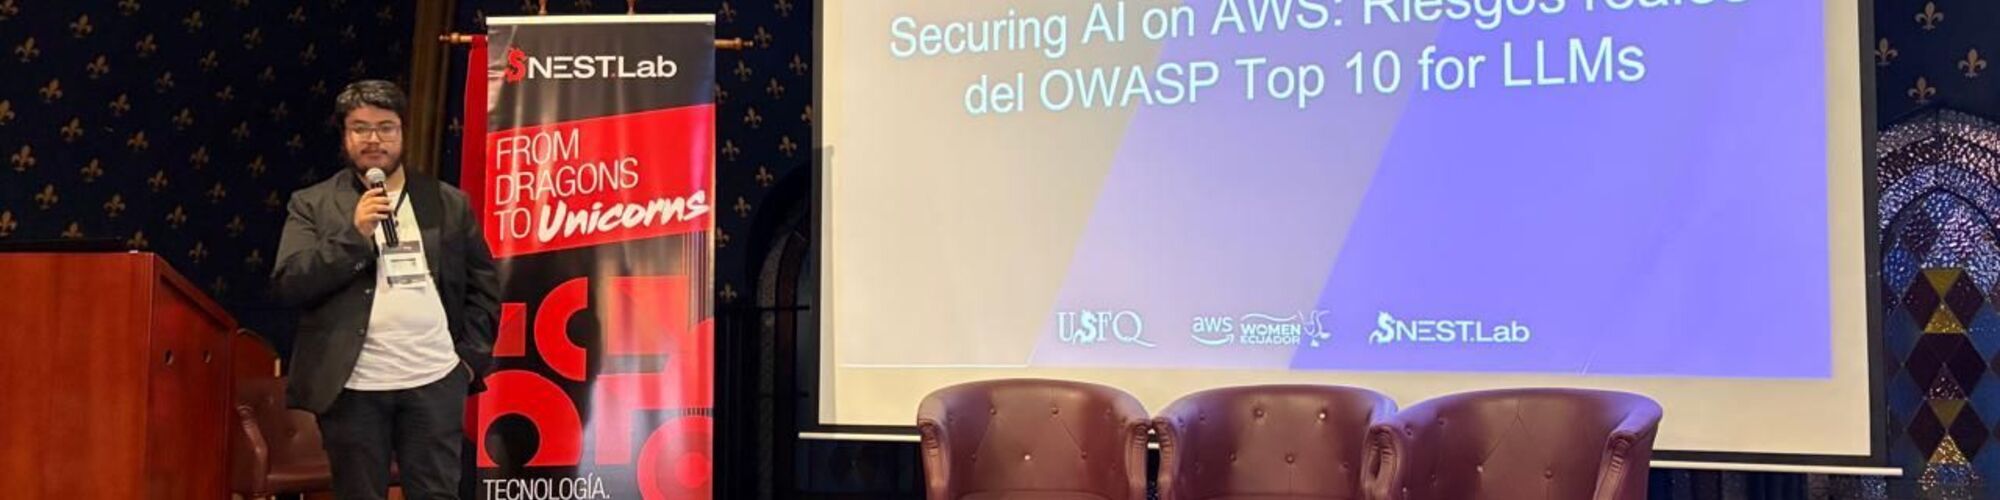
Securing AI on AWS: Riesgos reales del OWASP Top 10 for LLMs
La adopción de inteligencia artificial en la nube, especialmente a través de servicios como Amazon Bedrock, está creciendo a una velocidad que supera la madurez de sus controles de seguridad. Muchas organizaciones están integrando LLMs en sus aplicaciones sin comprender completamente cómo cambian las superficies de ataque tradicionales.
A diferencia del software clásico, los sistemas basados en IA no fallan únicamente por bugs en el código, sino por cómo interpretan y procesan el lenguaje. Esto introduce vectores completamente nuevos: prompt injection, exfiltración de datos en sistemas RAG, abuso de agentes con permisos excesivos, y ejecución indirecta de acciones críticas.
En esta sesión vamos a aterrizar estos riesgos utilizando el OWASP Top 10 for LLMs, pero no desde la teoría. Veremos cómo se explotan en entornos reales sobre AWS, construyendo y rompiendo aplicaciones que utilizan Bedrock, Lambda y servicios gestionados.
El objetivo no es solo entender dónde están las vulnerabilidades, sino cómo diseñar arquitecturas resilientes que permitan adoptar IA sin comprometer la seguridad.
Securing Agentic AI on AWS: Riesgos reales del OWASP Top 10 for Agentic Applications
La industria pasó del chatbot al agente en menos de un año. Ya no hablamos de modelos que solo responden, sino de sistemas que planifican, recuerdan, invocan herramientas y se coordinan con otros agentes para ejecutar tareas de punta a punta; y cada una de esas capacidades es una superficie de ataque nueva que los controles tradicionales no contemplan.
El problema es que la autonomía se está desplegando en producción mucho más rápido de lo que madura su seguridad: organizaciones conectan agentes a sus APIs, bases de datos y servidores MCP sin entender que aquí el modelo ya no falla solo por lo que dice, sino por lo que hace. Esto abre vectores que no existían en el mundo de los LLMs pasivos: secuestro de objetivos mediante inyección indirecta en contenido externo, envenenamiento de herramientas vía descripciones maliciosas en servidores MCP, corrupción de la memoria persistente del agente para fabricar autorizaciones inexistentes, y abuso de agencia excesiva encadenando herramientas sin control de acceso.
En esta sesión aterrizamos el recién publicado OWASP Top 10 for Agentic Applications (2026), pero no desde la teoría: construimos y rompemos agentes reales sobre AWS y los explotamos en vivo viendo cómo un agente legítimo es redirigido para actuar en contra de su uso legítimo, entendiendo las brechas más comunes y comprendiendo como los diferentes servicios de AWS nos ayudan a mitigar estas brechas.
El objetivo no es solo entender dónde están las grietas de la IA autónoma, sino cómo diseñar agentes con mínimo privilegio, confirmaciones y trazabilidad que se puedan adoptar sin generar brechas.
No 0-Day Needed: Chaining Boring Bugs into Mobile Account Takeover
La industria mide la severidad bug por bug, y por eso se le escapan los compromisos reales que son explotados por APTs. Esta charla demuestra que no hace falta un 0-day ni ataques complejos: basta con encadenar cuatro fallos "aburridos" de lógica y configuración, de esos que un triage marca como low o info y nadie corrige, para llegar a un account takeover completo.
El recorrido es práctico y lleva a los asistentes por la cadena de explotación. Cada eslabón entrega exactamente la precondición que el siguiente necesita: un secreto interno hardcodeado en el cliente que desbloquea endpoints que la interfaz esconde; un IDOR que, gracias a ese acceso, resuelve a la víctima y filtra su identificador interno; una lógica de recuperación de contraseña anclada a ese identificador, sin rate-limit, que se obtiene por fuerza bruta; y la confirmación que consuma la toma de control.
Aislado, cada bug es trivial; compuesto, es crítico.
Más que un truco, la sesión propone una forma de pensar: cómo dejar de listar vulnerabilidades y empezar a razonar en cadenas, donde la severidad es emergente.
Mobile Security Village
La Mobile Security Village es un espacio dedicado al pentesting de aplicaciones móviles, orientado al aprendizaje práctico y cercano de la seguridad en Android e iOS. Se explicará y demuestrará en vivo las distintas técnicas, partiendo de conceptos básicos y avanzando hasta métodos actuales, adaptando el contenido al nivel de cada visitante.
Entre los temas abordados se incluyen el análisis estático de aplicaciones (APK/IPA), el almacenamiento inseguro y la extracción de secretos, la intercepción de tráfico y el bypass de certificate pinning, la instrumentación en tiempo de ejecución con Frida y objection, el abuso de la superficie de entrada (deeplinks, App Links / Universal Links y el puente JavaScript de WebView) y los controles anti-tampering modernos como el ocultamiento de root/jailbreak, Play Integrity y RASP. Todo el contenido sigue como referencia el estándar OWASP MASVS/MASTG.
Adicionalmente se ejecutará un CTF: una aplicación vulnerable que que cubre los temas tratados en la mesa. La CTF puede resolverse de manera libre, convirtiendo el aprendizaje en una experiencia desafiante y entretenida.
Finalmente, se sorteará certificaciones de pentesting mobile Android y iOS.
Explotando la confianza: SSRF y Metadata Services en AWS
Esta charla tiene como objetivo analizar el impacto real de los ataques SSRF en entornos AWS, centrándose en el servicio Instance Metadata Service (IMDS) como uno de los vectores más críticos. Se explicará el funcionamiento de IMDSv1, los riesgos asociados a su diseño y cómo este puede ser explotado para comprometer identidades cloud, así como las mejoras introducidas en IMDSv2 y los escenarios en los que dichas protecciones pueden ser insuficientes. A través de un entorno emulado se mostrará de forma controlada el flujo de explotación y su impacto, para finalmente abordar las medidas de mitigación recomendadas, buenas prácticas de configuración y lecciones defensivas clave para reducir la superficie de ataque frente a SSRF en AWS.
PWNORDIE 2026 Sessionize Event
AWS GenAI Security Day Sessionize Event
AWS GenAI Day Ecuador Sessionize Event
AWS Security Day Ecuador Sessionize Event
Please note that Sessionize is not responsible for the accuracy or validity of the data provided by speakers. If you suspect this profile to be fake or spam, please let us know.
Jump to top