
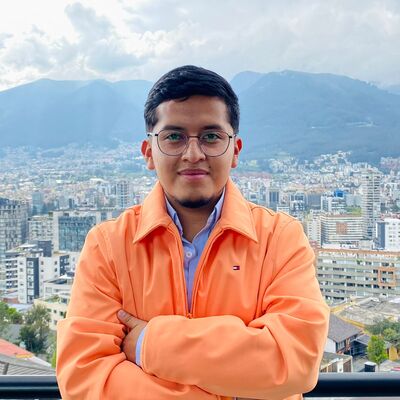
Anthony Grijalva
Cloud Security Engineer
Quito, Ecuador
Actions
Anthony es Cloud Security Engineer Jr. con experiencia en AWS, Azure y GCP. Su trabajo incluye la creación de políticas y procedimientos de seguridad, así como actividades de hacking ético y pruebas de penetración en infraestructuras tradicionales y en la nube.
Le apasiona la tecnología y la ciberseguridad, y actualmente se está especializando en temas de Azure. Ha impartido charlas introductorias sobre ciberseguridad en la nube y pentesting para estudiantes.
Como conferencista, participó en el Kubernetes Community Day Lima, Perú 2024, y organiza la comunidad CNCF Cloud Native Cuenca, Ecuador.
Links
Area of Expertise
Introducción práctica a la mentalidad ofensiva en AWS
En este workshop, los participantes analizarán cómo se evalúa la seguridad de una cuenta AWS desde una perspectiva ofensiva, identificando errores comunes en identidades, permisos y configuraciones que pueden generar riesgos reales.
La sesión combina explicación conceptual con uso guiado de herramientas de evaluación, permitiendo observar de forma práctica cómo se detectan debilidades y cómo estas pueden ampliarse si no se gestionan correctamente.
No se requiere experiencia previa en seguridad ofensiva.
El enfoque del workshop es comprender los fundamentos, reconocer patrones de riesgo
y adquirir criterios técnicos que ayuden a mejorar la configuración y el control de entornos AWS.
De un Bug al Cloud: Anatomía de un Ataque a las 4 C’s de Cloud-Native
En esta charla se presentará la anatomía de un ataque en entornos cloud-native, recorriendo paso a paso las 4 C’s de seguridad: Code, Container, Cluster y Cloud.
La sesión iniciará con la explotación de una vulnerabilidad web para obtener acceso a un contenedor, seguirá con movimientos laterales dentro del pod, el escalamiento de privilegios en Kubernetes y concluirá con el compromiso de recursos en la nube.
Durante el recorrido se emplearán herramientas open source, destacando Falco para la detección de anomalías en tiempo real, Falco Sidekick para la exportación de eventos y Grafana para su visualización. La demostración permitirá comprender cómo identificar comportamientos maliciosos en cada capa y reforzar la importancia de la observabilidad y la detección temprana en la defensa de entornos modernos.
El objetivo es que los asistentes adquieran conocimientos prácticos sobre técnicas de ataque y defensa en Kubernetes y cloud-native, junto con mejores prácticas para implementar monitoreo y respuesta a incidentes de seguridad..
Breaking Kubernetes: Exploiting the Cluster
En este taller práctico se guiará a los participantes a través de un recorrido ofensivo en un clúster de Kubernetes vulnerable. Inspirado en iniciativas como Kubernetes Goat, la sesión permitirá explorar de forma controlada fallos comunes de configuración y vulnerabilidades que, en un entorno real, podrían ser explotados por un atacante.
Durante el workshop, los asistentes interactuarán con un laboratorio preparado especialmente para el evento, donde deberán identificar y aprovechar distintas debilidades: desde permisos inseguros en pods, secretos mal gestionados y configuraciones de RBAC excesivas, hasta el acceso no autorizado al plano de control y movimientos laterales dentro del clúster.
El enfoque será 100% ofensivo, mostrando cómo un error aparentemente menor puede escalar hasta un compromiso completo del clúster. El formato, cercano a un CTF, incentivará a los participantes a pensar como atacantes y comprender la magnitud del impacto de estas fallas cuando no se corrigen a tiempo.
De DevSecOps a Zero Trust: Firma de Contenedores en Amazon EKS con Amazon Signer
En esta charla exploraremos cómo mejorar la postura de seguridad en Amazon EKS mediante la firma de imágenes de contenedores utilizando Amazon Signer. Veremos cómo este enfoque se integra en pipelines DevSecOps para garantizar la integridad y procedencia de las imágenes desplegadas, fortaleciendo un modelo de seguridad basado en Zero Trust. Mostraremos una implementación práctica que incluye validación de firmas antes del despliegue y control de admisión en clústeres EKS, reforzando la confianza en tus cargas de trabajo cloud-native.
Asegurando tus Cargas de Trabajo en Tiempo Real en Kubernetes Utilizando Falco
En esta charla exploraremos cómo garantizar la seguridad de tus cargas de trabajo en tiempo real en entornos de Kubernetes mediante el uso de Falco. Descubre cómo esta poderosa herramienta de detección y prevención de amenazas puede proteger tus aplicaciones y recursos en la nube, proporcionando una defensa proactiva contra vulnerabilidades y ataques.
AWS Community Day Ecuador 2025 Sessionize Event
Cloud Security Village 2025 Sessionize Event
KCD Lima Peru 2024 Sessionize Event
Please note that Sessionize is not responsible for the accuracy or validity of the data provided by speakers. If you suspect this profile to be fake or spam, please let us know.
Jump to top